Domain geschichtensammlung.de kaufen?
Wir ziehen mit dem Projekt
geschichtensammlung.de um.
Sind Sie am Kauf der Domain
geschichtensammlung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain geschichtensammlung.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
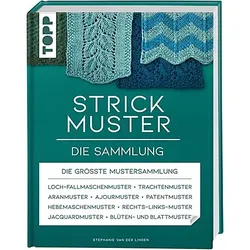
Buch "Strickmuster - Die Sammlung"Strickmuster - Die Sammlung. 500 Strickmuster in einem Buch - ein umfassendes Werk für jede passionierte Strickerin und jeden begeisterten Stricker! Die Strickmustersammlung gliedert sich in 13 Kapitel zu verschiedensten Strickmustern, außergewöhnlichen Techniken sowie ein Kapitel zu den wichtigsten Grundtechniken und ein abschließendes Kapitel, wie die Muster verwendet werden können. Buch mit 320 Seiten. Größe: 21 x 28,5 cm.Verlag: Frechverlag, Autorin: Lydia Klös34,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Löschmann, Torsten: Neue Kurzgeschichten und ErzählungenNeue Kurzgeschichten und Erzählungen , 9 schülernahe Texte für den Literaturunterricht mit vielfältigen Arbeitsmaterialien (7. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20200203, Produktform: Kartoniert, Beilage: Broschüre klebegebunden, Autoren: Löschmann, Torsten, Seitenzahl/Blattzahl: 70, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 7. bis 10. Klasse; Deutsch; Lesen und Textverständnis; Sekundarstufe I, Fachschema: Deutsch / Lehrermaterial~Leseunterricht / Lehrermaterial~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Deutsch/ Kommunikation~Didaktik und Methodik, Fachkategorie: Didaktische Kompetenz und Lehrmethoden~Schule und Lernen, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag, Länge: 297, Breite: 210, Höhe: 7, Gewicht: 235, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, eBook EAN: 9783403505655, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seiler, Bernd W.: Dresdner Literatur-GeschichtenDresdner Literatur-Geschichten , Von Dichtern und Schriftstellern in Dresden wird nicht oft berichtet, Baukunst, Malerei und Musik interessieren mehr. Dabei hat sich durchaus auch literarisch Bemerkenswertes hier zugetragen. Friedrich Schiller hat in Dresden den Don Carlos geschrieben, musste aber auch auf eine Liebe verzichten, an der er noch lange hing. Kleist konnte sich mit einer Zeitschrift nicht halten, auf die er seine Zukunft gegründet hatte, und E.T.A. Hoffmann dachte sich die Abenteuer des Studenten Anselmus aus. Fontane aber zeugte hier ein Kind, dessen Mutter ihm zu einer Romanfigur wurde. Auch Gerhart Hauptmann war in Dresden, oft sogar, nachdem er die Frau hier geheiratet hatte, die seinen Aufstieg finanzierte, nur dass er sie dennoch verließ. Thomas Mann hingegen konnte einen Dresdner Mordfall nicht vergessen, weil ihm in München ein Dresdner Jüngling gefiel. Länger in Dresden gelebt haben Karl May, Erich Kästner und Victor Klemperer, doch gerade sie fühlten sich in der Stadt mehr bedrängt als bereichert. Allerdings wäre ihnen, was sie zu ertragen hatten, woanders ebenso beschieden gewesen. Alles dies sind Dresdner Literatur-Geschichten, wissenswert, aber auch unterhaltsam, und so sollten sie nicht vergessen werden. Wer über Dresdner Literatur-Geschichten schreibt, sollte die deutsche Literatur, aber auch Dresden kennen. Bernd W. Seiler, geboren 1939 in Ostpreußen, ist nach dem Krieg in Dresden aufgewachsen und hat 1958 dort Abitur gemacht. Danach hat er in Kiel, München und Hamburg Germanistik und Geschichte studiert, promoviert, sich habilitiert und bis 2005 an der Universität Bielefeld Literaturwissenschaft gelehrt. Zahlreiche Veröffentlichungen von Goethe über Kleist und Fontane bis hin zu Thomas Mann und Kafka weisen ihn als fundierten Literatur-Kenner aus. Mit 'Es begann in Lesmona' (1993) über eine Bremer Briefsammlung sowie den Bildbänden 'Fontanes Berlin' (2010) und 'Fontanes Sommerfrischen' (2018) ist er einem breiteren Publikum aber auch als Autor bekannt geworden. Inhaltsverzeichnis Als PDF herunterladen Leseprobe Als PDF herunterladen , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20230731, Produktform: Leinen, Autoren: Seiler, Bernd W., Seitenzahl/Blattzahl: 200, Abbildungen: 44 Schwarz-Weiß-Fotografien, Keyword: Dresden; Erich Kästner; Friedrich Schiller; Gerhart Hauptmann; Gottfried Körner; Heinrich von Kleist; Karl May; Theodor Fontane; Thomas Mann; Victor Klemperer, Fachschema: Zwanzigstes Jahrhundert~Sprachgeschichte~Sprachwissenschaft / Sprachgeschichte~Komparatistik~Literaturwissenschaft (vergleichende)~Sprachwissenschaft / Komparatistik~Vergleichende Literatur- u. Sprachwissenschaft, Fachkategorie: Sprachgeschichte: Nachschlagewerke~Literaturwissenschaft, allgemein~Vergleichende Literaturwissenschaft, Region: Deutschland, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Sozial- und Kulturgeschichte, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Sax Verlag, Verlag: Sax Verlag, Verlag: Rhling, Birgit, Länge: 209, Breite: 132, Höhe: 22, Gewicht: 336, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Welche Geschichten und Erzählungen aus verschiedenen Kulturen und Epochen sind für eine umfassende Geschichtensammlung besonders relevant?
Märchen, Sagen und Legenden aus verschiedenen Kulturen und Epochen sind für eine umfassende Geschichtensammlung besonders relevant, da sie Einblicke in die jeweilige Weltanschauung und Wertvorstellungen bieten. Auch historische Erzählungen und Mythen können wichtige Informationen über Vergangenheit und Traditionen liefern. Zudem sind moderne Geschichten und literarische Werke von Bedeutung, um aktuelle gesellschaftliche Themen und Entwicklungen widerzuspiegeln. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buch "Schnittmuster – Die Sammlung"Schnittmuster – Die Sammlung. Diese Schnittmustersammlung hält über 70 Modelle auf 8 Schnittmusterbögen in Originalgröße bereit. Ob Kleidung, Taschen oder Homedeko – in diesem Buch finden Sie Anleitungen und Schnittmuster für jede Gelegenheit. Die vier Schnittmusterbögen sind in einer stabilen Tasche im Buch gut aufgehoben. Modelle für Damen sind in den Größen 34–50, für Herren in den Größen 46–60, für Kinder in den Größen 98–164 und für Babys in den Größen 44–98 enthalten. Buch mit 160 Seiten. Größe: 21,5 x 28,5 cm.Verlag: Frechverlag39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Buch "Strickmuster - Die Sammlung"Strickmuster - Die Sammlung. 500 Strickmuster in einem Buch - ein umfassendes Werk für jede passionierte Strickerin und jeden begeisterten Stricker! Die Strickmustersammlung gliedert sich in 13 Kapitel zu verschiedensten Strickmustern, außergewöhnlichen Techniken sowie ein Kapitel zu den wichtigsten Grundtechniken und ein abschließendes Kapitel, wie die Muster verwendet werden können. Buch mit 320 Seiten. Größe: 21 x 28,5 cm.Verlag: Frechverlag, Autorin: Lydia Klös34,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Löschmann, Torsten: Neue Kurzgeschichten und ErzählungenNeue Kurzgeschichten und Erzählungen , 9 schülernahe Texte für den Literaturunterricht mit vielfältigen Arbeitsmaterialien (7. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20200203, Produktform: Kartoniert, Beilage: Broschüre klebegebunden, Autoren: Löschmann, Torsten, Seitenzahl/Blattzahl: 70, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 7. bis 10. Klasse; Deutsch; Lesen und Textverständnis; Sekundarstufe I, Fachschema: Deutsch / Lehrermaterial~Leseunterricht / Lehrermaterial~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Deutsch/ Kommunikation~Didaktik und Methodik, Fachkategorie: Didaktische Kompetenz und Lehrmethoden~Schule und Lernen, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag, Länge: 297, Breite: 210, Höhe: 7, Gewicht: 235, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, eBook EAN: 9783403505655, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Seiler, Bernd W.: Dresdner Literatur-GeschichtenDresdner Literatur-Geschichten , Von Dichtern und Schriftstellern in Dresden wird nicht oft berichtet, Baukunst, Malerei und Musik interessieren mehr. Dabei hat sich durchaus auch literarisch Bemerkenswertes hier zugetragen. Friedrich Schiller hat in Dresden den Don Carlos geschrieben, musste aber auch auf eine Liebe verzichten, an der er noch lange hing. Kleist konnte sich mit einer Zeitschrift nicht halten, auf die er seine Zukunft gegründet hatte, und E.T.A. Hoffmann dachte sich die Abenteuer des Studenten Anselmus aus. Fontane aber zeugte hier ein Kind, dessen Mutter ihm zu einer Romanfigur wurde. Auch Gerhart Hauptmann war in Dresden, oft sogar, nachdem er die Frau hier geheiratet hatte, die seinen Aufstieg finanzierte, nur dass er sie dennoch verließ. Thomas Mann hingegen konnte einen Dresdner Mordfall nicht vergessen, weil ihm in München ein Dresdner Jüngling gefiel. Länger in Dresden gelebt haben Karl May, Erich Kästner und Victor Klemperer, doch gerade sie fühlten sich in der Stadt mehr bedrängt als bereichert. Allerdings wäre ihnen, was sie zu ertragen hatten, woanders ebenso beschieden gewesen. Alles dies sind Dresdner Literatur-Geschichten, wissenswert, aber auch unterhaltsam, und so sollten sie nicht vergessen werden. Wer über Dresdner Literatur-Geschichten schreibt, sollte die deutsche Literatur, aber auch Dresden kennen. Bernd W. Seiler, geboren 1939 in Ostpreußen, ist nach dem Krieg in Dresden aufgewachsen und hat 1958 dort Abitur gemacht. Danach hat er in Kiel, München und Hamburg Germanistik und Geschichte studiert, promoviert, sich habilitiert und bis 2005 an der Universität Bielefeld Literaturwissenschaft gelehrt. Zahlreiche Veröffentlichungen von Goethe über Kleist und Fontane bis hin zu Thomas Mann und Kafka weisen ihn als fundierten Literatur-Kenner aus. Mit 'Es begann in Lesmona' (1993) über eine Bremer Briefsammlung sowie den Bildbänden 'Fontanes Berlin' (2010) und 'Fontanes Sommerfrischen' (2018) ist er einem breiteren Publikum aber auch als Autor bekannt geworden. Inhaltsverzeichnis Als PDF herunterladen Leseprobe Als PDF herunterladen , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20230731, Produktform: Leinen, Autoren: Seiler, Bernd W., Seitenzahl/Blattzahl: 200, Abbildungen: 44 Schwarz-Weiß-Fotografien, Keyword: Dresden; Erich Kästner; Friedrich Schiller; Gerhart Hauptmann; Gottfried Körner; Heinrich von Kleist; Karl May; Theodor Fontane; Thomas Mann; Victor Klemperer, Fachschema: Zwanzigstes Jahrhundert~Sprachgeschichte~Sprachwissenschaft / Sprachgeschichte~Komparatistik~Literaturwissenschaft (vergleichende)~Sprachwissenschaft / Komparatistik~Vergleichende Literatur- u. Sprachwissenschaft, Fachkategorie: Sprachgeschichte: Nachschlagewerke~Literaturwissenschaft, allgemein~Vergleichende Literaturwissenschaft, Region: Deutschland, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Sozial- und Kulturgeschichte, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Sax Verlag, Verlag: Sax Verlag, Verlag: Rhling, Birgit, Länge: 209, Breite: 132, Höhe: 22, Gewicht: 336, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Welche Geschichten und Erzählungen aus verschiedenen Kulturen und Epochen sind für eine umfassende Geschichtensammlung besonders relevant?
Märchen, Sagen und Legenden aus verschiedenen Kulturen und Epochen sind für eine umfassende Geschichtensammlung besonders relevant, da sie Einblicke in die jeweilige Weltanschauung und Wertvorstellungen bieten. Auch historische Erzählungen und Mythen können wichtige Informationen über Vergangenheit und Traditionen liefern. Zudem sind moderne Geschichten und literarische Werke von Bedeutung, um aktuelle gesellschaftliche Themen und Entwicklungen widerzuspiegeln. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.